Cadrul legal pe scurt
GDPR nu interzice pontajul electronic și nici evidența prezenței. Reglementează modul în care datele pot fi colectate și folosite. În România, regulile vin din mai multe surse care trebuie citite împreună:
| Sursă | Ce prevede pentru pontaj | Cine supraveghează |
|---|---|---|
| Codul muncii, art. 119 | Evidența orelor prestate zilnic de fiecare salariat, cu ora de început și de sfârșit; aici este baza obligației legale | Inspecția Muncii (ITM) |
| Regulamentul (UE) 2016/679 (GDPR) | Principiile prelucrării (legalitate, transparență, minimizare, limitarea stocării, securitate), drepturile salariaților, obligațiile operatorului | ANSPDCP |
| Legea nr. 190/2018, art. 5 | Condiții speciale pentru monitorizarea salariaților prin mijloace de comunicații electronice și/sau supraveghere video | ANSPDCP |
| GDPR, art. 9 | Date biometrice (amprentă, față) = categorie specială, prelucrare interzisă cu excepțiile limitate prevăzute | ANSPDCP |
Concluzia practică: evidența orelor este obligatorie, dar metoda și cantitatea de date trebuie să fie proporționale. Cu cât un sistem colectează mai mult (locație continuă, date biometrice, fotografii), cu atât justificarea trebuie să fie mai solidă.
Pe ce temei legal se face pontajul?
Orice prelucrare de date are nevoie de un temei din art. 6 GDPR. Pentru pontaj, distincția importantă este între evidența orelor și verificarea suplimentară a prezenței:
- Ora de început, ora de sfârșit, identitatea salariatului: sunt cerute de art. 119 din Codul muncii, deci temeiul este obligația legală (art. 6 alin. 1 lit. c GDPR).
- Locația la pontare, codul QR scanat: legea nu le cere. Sunt instrumente prin care angajatorul verifică faptul că pontarea s-a făcut la locul de muncă, deci temeiul este de regulă interesul legitim (art. 6 alin. 1 lit. f GDPR), cu o evaluare care arată că interesul angajatorului nu prevalează asupra drepturilor salariaților.
- Consimțământul nu este, în general, un temei potrivit în relația de muncă, pentru că salariatul nu este cu adevărat liber să refuze. Nu construi pontajul pe un „sunt de acord” semnat la angajare.
Documentează aceste alegeri în registrul activităților de prelucrare și, pentru interesul legitim, într-o scurtă analiză de echilibrare: ce problemă rezolvi (de exemplu, pontări făcute de acasă de echipe care lucrează pe șantiere), de ce o metodă mai puțin intruzivă nu ajunge și ce garanții oferi.
Informarea salariaților și consultarea reprezentanților
Înainte de prima pontare, fiecare salariat trebuie să primească o notă de informare conformă cu art. 13 din GDPR. Ea trebuie să cuprindă cel puțin:
- identitatea angajatorului ca operator și, dacă există, datele de contact ale responsabilului cu protecția datelor;
- scopul (evidența timpului de lucru, salarizarea, verificarea prezenței la punctul de lucru) și temeiul legal pentru fiecare scop;
- categoriile de date: ora pontărilor, locația la momentul pontării sau punctul de lucru, absențele;
- destinatarii: contabilul, firma de salarizare, furnizorul aplicației ca persoană împuternicită;
- durata de păstrare și drepturile salariatului (acces, rectificare, restricționare, opoziție, plângere la ANSPDCP).
Art. 5 din Legea nr. 190/2018 adaugă condiții pentru monitorizarea prin mijloace de comunicații electronice sau supraveghere video, bazată pe interes legitim: interesele angajatorului trebuie să fie temeinic justificate și să prevaleze asupra intereselor salariaților; informarea prealabilă trebuie să fie obligatorie, completă și explicită; sindicatul sau, după caz, reprezentanții salariaților trebuie consultați înainte de introducerea sistemului; alte forme mai puțin intruzive trebuie să nu-și fi dovedit eficiența; iar datele se păstrează proporțional cu scopul, cel mult 30 de zile, cu excepțiile prevăzute de lege sau temeinic justificate.
Este legal pontajul GPS?
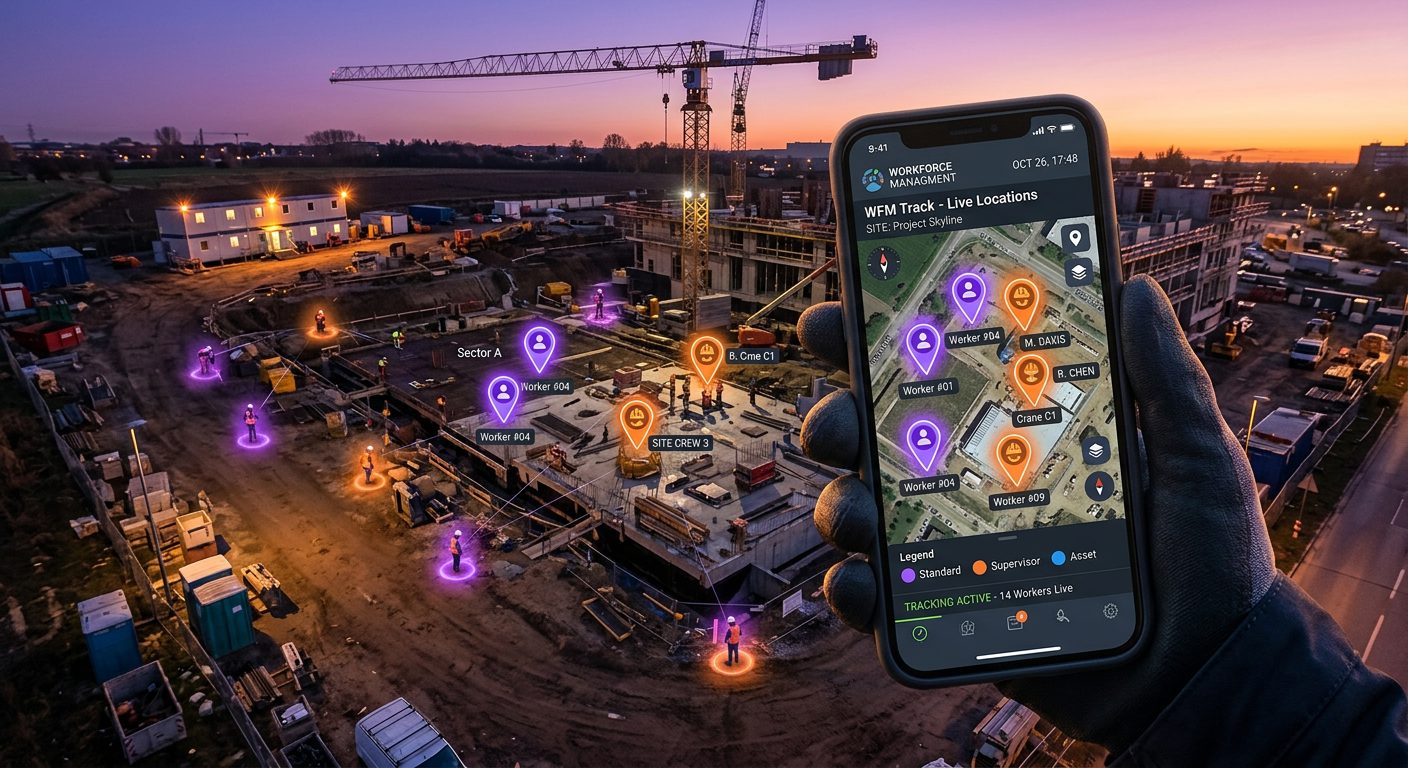
Răspunsul scurt: da, cu condiții. Diferența decisivă este între localizarea la momentul pontării și urmărirea continuă. Să fim preciși: art. 5 din Legea 190/2018 vorbește expres despre comunicații electronice și supraveghere video, nu despre geolocalizare. Aplicarea condițiilor sale și pentru pontajul GPS este o interpretare, nu o regulă scrisă, dar este interpretarea prudentă pe care o recomandăm: consultă reprezentanții salariaților, informează complet și limitează datele.
- Acceptabil: locația înregistrată doar la pontarea intrării și a ieșirii, comparată cu perimetrul virtual (geofence) al punctului de lucru, cu informare prealabilă.
- Acceptabil: o rază diferită pentru fiecare locație (mai strânsă la un magazin, mai largă la un șantier), atâta timp cât salariații știu că există.
- Problematic: urmărirea poziției pe toată durata programului, fără o justificare temeinică și fără consultarea reprezentanților.
- Nelegal în practică: localizarea în afara programului, în pauze, în weekend sau în concediu; nu are nicio legătură cu evidența orelor.
Dacă ai sedii fixe, întreabă-te dacă ai nevoie de GPS: un cod QR la intrare poate dovedi prezența fără nicio coordonată. Pentru echipele mobile, informațiile tehnice sunt pe pagina despre pontajul GPS.
Pontatoarele biometrice
Amprenta digitală și recunoașterea facială sunt date biometrice, care intră în categoriile speciale de date din art. 9 GDPR. Prelucrarea lor este interzisă, în afara excepțiilor limitate prevăzute de regulament, iar consimțământul salariatului este greu de considerat liber. Pentru simpla evidență a orelor, un pontator biometric este foarte greu de justificat: aceeași nevoie poate fi acoperită cu metode mult mai puțin intruzive. Dacă totuși iei în calcul o astfel de soluție, ai nevoie de o analiză juridică și, aproape sigur, de o evaluare a impactului asupra protecției datelor.
Pontajul cu cod QR
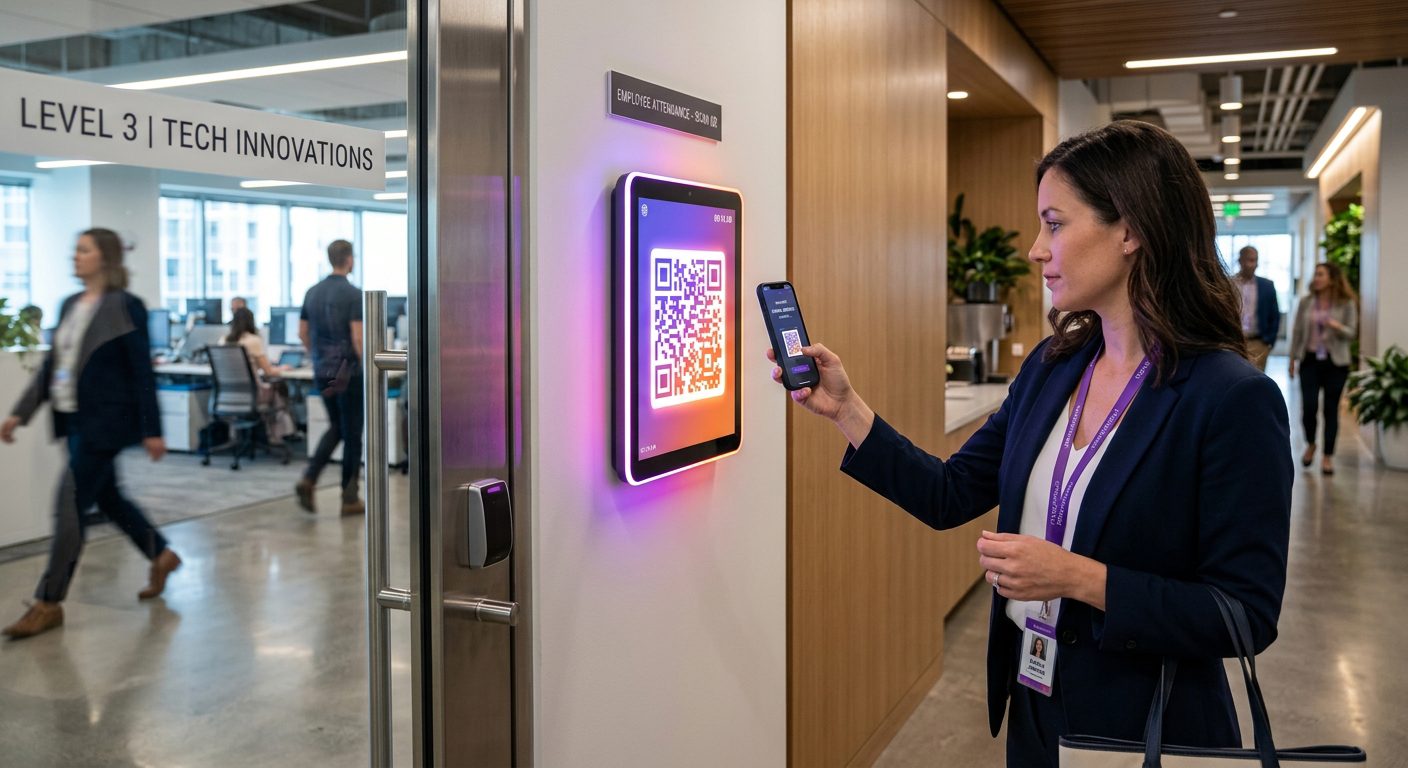
Pontajul cu cod QR este una dintre cele mai prietenoase metode cu GDPR: nu colectează date biometrice și, folosit singur, nu are nevoie de coordonate GPS. Codul NoBadge se afișează pe o tabletă, un ecran de PC sau un telefon la intrare și se schimbă la câteva secunde, așa că o fotografie trimisă unui coleg a expirat deja. Codul nu poate fi tipărit.
| Metodă | Date colectate | Intruziune |
|---|---|---|
| Cod QR dinamic | Identitatea, ora pontării, punctul de lucru | Redusă |
| GPS la pontare | Identitatea, ora pontării, locația în momentul pontării | Moderată, cu informare și consultare |
| Pontator cu card | Identitatea cardului, ora terminalului | Redusă, dar cardul poate fi împrumutat |
| Biometrie | Amprentă sau șablon facial | Ridicată, categorie specială (art. 9) |
| GPS continuu | Traseul complet al salariatului | Foarte ridicată, greu de justificat pentru pontaj |
Cât timp păstrezi datele de pontaj?
GDPR cere ca datele să fie păstrate doar atât cât este necesar. Codul muncii nu fixează un termen separat pentru evidența orelor, așa că termenul îl stabilești tu, documentat:
| Date | Reper | Recomandare |
|---|---|---|
| Orele lucrate (început, sfârșit, totaluri) | Prescripția de 3 ani pentru drepturile salariale (art. 268 din Codul muncii) | Cel puțin 3 ani; verifică cu contabilul termenele de arhivare pentru documentele folosite la salarizare |
| Coordonatele GPS ale pontărilor | Minimizarea datelor; limita de 30 de zile din art. 5 al Legii 190/2018, dacă îl aplici prin analogie | Cât timp sunt necesare pentru verificare și eventuale contestații; decide și documentează |
| Cererile de concediu | Salarizare și evidența concediilor | Același termen ca orele lucrate |
| Conturile salariaților plecați | Încetarea contractului | Dezactivare imediată; ștergere la expirarea termenului stabilit |
Atenție la o afirmație des întâlnită: nu există în Codul muncii o regulă generală de „5 ani” pentru foile de pontaj. Fixează termenul împreună cu contabilul și cu consultantul tău.
Registru, evaluare de impact, contract și securitate
- Registrul activităților de prelucrare (art. 30): adaugă pontajul ca activitate distinctă: scop, categorii de date, destinatari, termen de păstrare, măsuri de securitate.
- Evaluarea impactului (art. 35): este necesară când prelucrarea poate genera un risc ridicat, de exemplu monitorizarea sistematică a salariaților. Pentru pontajul cu localizare sau biometrie, fă cel puțin o analiză documentată dacă evaluarea este necesară.
- Contractul cu furnizorul (art. 28): furnizorul aplicației prelucrează datele în numele tău, ca persoană împuternicită; ai nevoie de un contract de prelucrare. În cazul NoBadge, rolurile și prelucrarea sunt descrise în termenii și condițiile serviciului.
- Securitatea (art. 32): acces pe roluri, parole personale, fără fișiere trimise pe grupuri de chat, servere în UE.
- Încălcarea securității datelor (art. 33): o încălcare care prezintă un risc se notifică la ANSPDCP în cel mult 72 de ore de la constatare.
Pontaj cu date minime, din design
NoBadge salvează locația doar la pontare, nu urmărește nimic în timpul programului, nu folosește biometrie și găzduiește datele pe servere din UE. Unde nu ai nevoie de GPS, folosești doar codul QR dinamic.
Linia roșie: pontaj sau supraveghere
| Practică | Evaluare | De ce |
|---|---|---|
| Pontare cu ora înregistrată | În regulă | Necesară pentru evidența cerută de art. 119 |
| Locație doar la intrare și ieșire | În regulă, cu informare și analiză | Proporțională pentru echipe mobile |
| Cod QR la intrare | În regulă | Dovedește prezența fără coordonate |
| Localizare continuă în program | Problematic | Depășește evidența orelor; cere justificare temeinică |
| Localizare în afara programului | De evitat | Fără legătură cu relația de muncă, intruziune în viața privată |
| Amprentă sau recunoaștere facială | De evitat | Date biometrice, categorie specială, alternative mai puțin intruzive există |
Sancțiunile posibile
ANSPDCP poate aplica avertismente, măsuri corective și amenzi. GDPR prevede pentru încălcările cele mai grave amenzi de până la 20 de milioane de euro sau 4 % din cifra de afaceri anuală mondială, dacă aceasta este mai mare (art. 83); în practică, valoarea depinde de gravitate, durată, numărul persoanelor afectate și cooperarea cu autoritatea. Separat, lipsa evidenței orelor se sancționează de ITM cu amenda prevăzută de Codul muncii. Un pontaj corect organizat te protejează pe ambele fronturi. Context complet în articolul nostru despre pontajul electronic obligatoriu.
Cum limitează NoBadge datele colectate
- Locația doar la pontare: coordonatele se salvează la pontarea intrării și a ieșirii, nu în timpul programului și nu în afara lui.
- Geofence pe fiecare punct de lucru: în afara zonei, pontarea este respinsă; administratorul poate mări raza sau permite pontarea în afara razei.
- Poziția și ora la fiecare pontare: doar administratorul poate corecta o pontare, cu o notă.
- Cod QR dinamic ca alternativă: în sediile fixe poți ponta fără GPS.
- Fără biometrie: nicio amprentă, nicio față scanată.
- Roluri: administrator, manager și angajat, pentru a limita cine vede ce.
- Servere în UE.
Să fim sinceri și în privința limitelor: nicio aplicație care rulează în browser nu poate promite o locație 100 % imposibil de falsificat. NoBadge folosește măsuri împotriva falsificării locației (geofence pe locație cu respingerea pontărilor din afara zonei, poziția și ora salvate la fiecare pontare), iar acolo unde ai nevoie de certitudine adaugi codul QR la intrare.
NoBadge salvează locația în doar 2 momente pe zi, la pontarea intrării și a ieșirii: nicio urmărire în timpul programului și nicio dată biometrică.
Un pontaj conform în patru pași
- Alege metoda cea mai puțin intruzivă pentru fiecare punct de lucru: cod QR în sediile fixe, GPS la pontare doar pentru echipele mobile.
- Documentează: temeiul legal pentru fiecare scop, analiza interesului legitim, registrul de prelucrare și, dacă e cazul, evaluarea impactului.
- Consultă și informează: sindicatul sau reprezentanții salariaților înainte de lansare, apoi nota de informare pentru fiecare salariat.
- Stabilește termenele și accesul: cine vede datele, cât timp le păstrezi și cum le ștergi la final.
Acest articol are caracter informativ general și nu înlocuiește consultanța juridică. Pentru situații concrete, consultă un specialist în protecția datelor sau ghidurile ANSPDCP. Dacă pornești de la un tabel, vezi și modelul gratuit de foaie de pontaj Excel.